


攻撃を受けていたサービスの防御強化と運用体制の構築
攻撃を受けていたサービスの防御を強化しました。地域でアクセス元を絞れず、アプリケーションにもすぐには手を入れにくいという制約のもと、当面はアプリケーションの手前で防御し、並行して、更新しやすい構造づくりを進めています。対策は2026年6月に実施しました。

What We Did 取り組み
地域では絞れない。アプリケーションにも、すぐには手を入れられない
クライアント様のサービスは、ログインの総当たり(ブルートフォース)、大量のアクセスで負荷をかけるDDoS攻撃、修正が公開される前の脆弱性を狙うゼロデイ攻撃など、複数の種類の攻撃を受けていました。全世界からアクセスされるため、国や地域でアクセス元を絞る対策は取れません。業務システムとも関連しており、アプリケーションにすぐに手を入れることも困難でした。弊社の役割は、この制約のもとで守りを固める方法を設計し、実施することでした。
あわせて、AIを用いたペネトレーションテスト(侵入を試みる検査)を実施し、侵入の糸口になりうる箇所を確認しました。

3つの面で守る。当面の中心は、アプリケーションの手前
防御は、インフラ、ミドルウェア、ソフトウェアアーキテクチャ(ソフトウェアの構造)の3つの面でご提案しました。
インフラでは、クラウドの設定を点検して見直し、DDoS攻撃の緩和策と、不正な通信を遮断するWAFを導入しました。ミドルウェアでは、使用しているライブラリやパッケージを洗い出して更新し、設定の堅牢化(ハードニング)、権限の最小化、ログの監視を行いました。アプリケーションにすぐには手を入れられないため、当面はこの2つの面を中心に、アプリケーションの手前で不正なアクセスを遮断します。攻撃の状況を監視し、それに応じて防御を切り替えています。

並行して、更新し続けられる構造へ
新しい脆弱性は公開され続け、そのたびにソフトウェアの更新が必要になります。そこで、ソフトウェアについては、セキュアコーディングのルールを導入し、開発の工程にソースコードの自動検査(SAST)を組み込みました。今後の更新を行いやすい構造もご提案し、構築を開始しています。
あわせて、運用の体制を設計し、監視とバックアップの仕組みを構築しました。

After その後
AIによる攻撃の世界的な増加にも対応し、安定した稼働を継続しています。
段階的な防御と、攻撃状況の監視にもとづく動的なガードにより、不正なアクセスの多くをアプリケーションの手前で遮断でき、システムの負荷も軽減されました。
Other Cases ほかの事例

誰が何にアクセスできるのか。一覧にすると、リスクが見えた
運用体制と権限設計の点検・改善支援
複数の業務システムの権限を一覧にし、ユーザーごとにアクセスできる情報を可視化。使い勝手を落とさない権限分割を提案し、開発のPMOを担当
現状調査 / ヒヤリング / 権限設計 / PMO
事例を読む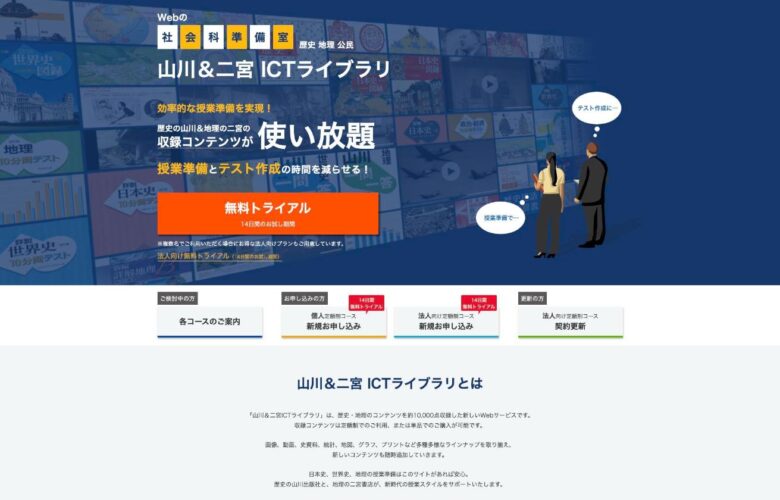
- 出版
- 教育
後発だからこそ、教育現場が求める価値で勝負する
山川出版社ICTライブラリ開発
先生が授業で資料を引用できるデジタル教材配信サービスを、企画の段階から支援
企画から保守・運用まで一貫して担当
事例を読む要件が固まっていない段階のご相談も承っています。課題の整理からご一緒します。